3月29日,作为目前全球最受欢迎的Java轻量级开源框架,Spring被曝存在高危的RCE(远程代码执行)漏洞(CVE-2022-22965)。在Spring框架的JDK 9版本(及以上版本)中,由于未对传输的数据进行有效验证,攻击者可利用该漏洞在未授权的情况下,构造恶意数据进行远程代码执行攻击,最终获取服务器最高权限。
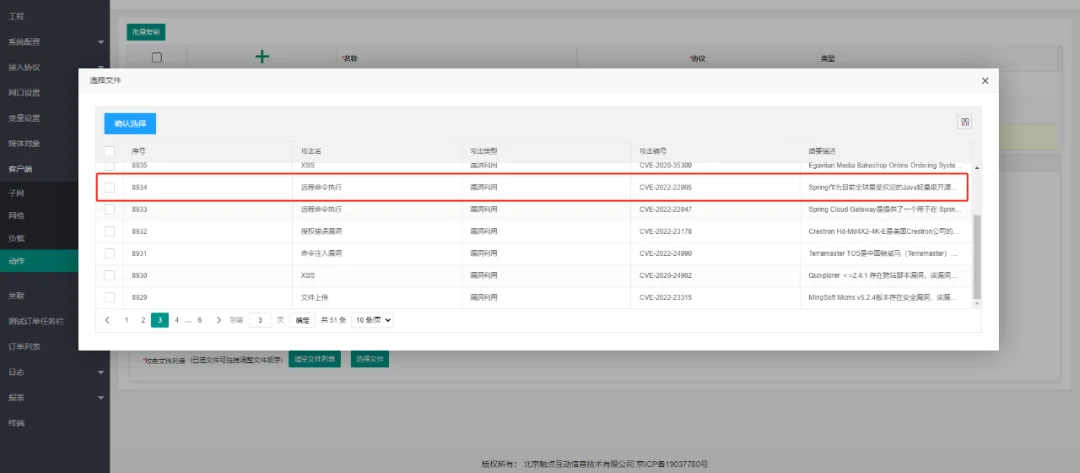
触点互动一直密切关注业内最新漏洞的发布,在Spring RCE漏洞曝出后,第一时间更新漏洞并将其加入攻击库。目前触点互动XproNetworkSimulator高性能网络仿真测试工具,已支持对该漏洞的攻击仿真,可以测试生产系统中各种威胁检测设备的检出和防护能力。虽然其攻击端和被攻击端都是由测试工具模拟生成,但是具体攻击行为特征和真实攻击完全一致。
危险等级:★★★★★
受影响范围:
-
Spring Framework < 5.3.18
-
Spring Framework < 5.2.20
及其衍生产品
-
JDK ≥ 9
-
JRE ≥ 9
执行“java -version”命令可查看JDK版本
安全版本:
-
Spring Framework = 5.3.18
-
Spring Framework = 5.2.20
或
-
JDK < 9
-
JRE < 9
解决方案:
目前,Spring官方已发布新版本完成漏洞修复,建议受漏洞影响的产品(服务)厂商和信息系统运营者尽快进行自查,并及时升级至最新版本:
https://spring.io/blog/2022/03/31/spring-framework-rce-early-announcement
就这次因Spring RCE漏洞而引发的风险事件而言,您单位的测试人员可在不危害业务系统的前提下,通过触点互动仿真攻击库模拟出Spring RCE漏洞攻击行为。此外,触点互动仿真攻击模拟还可以非常清晰地判断出:您单位的防火墙、IDS/IPS, WAF、态势感知、威胁情报设备是否升级签名库生效?是否存在漏判、误报Spring RCE的攻击行为等。
关于我们
北京触点互动信息技术有限公司(www.dotouch.com.cn),是国内专注于卫星互联网领域的高性能网络仿真测试仪表企业。公司为卫星互联网行业提供一站式测试验证解决方案,帮助客户高效完成卫星技术体制研发验证测试,生产测试,在轨测试,通信安全测试,大规模星间路由验证测试等场景。通过触点互动的完整测试方案可以大幅降低卫星互联网运营商的研发成本与缩短在轨验证时间。
公司创始于2018年,目前总部位于北京,武汉为研发和技术支持中心,并在广州,上海,杭州,南京,成都,西安设有分公司或销售办事处。80%以上公司成员都是研发和技术支持人员。20%的公司研发人员拥有硕士以上的学历。公司的技术体系可以支持面向6G和宽带卫星互联网的无线通信协议栈仿真平台,触点互动的仪表产品在性能,开发速度,易用性,成本,灵活性上远远超过国外同类竞争产品。
触点互动自主研发产品包括
- XproNetworkSimulator 高性能 4–7 层网络仿真测试工具
- XproReplay 5G 核心网仿真测试工具
- XproFlexStack 可编程协议栈测试工具
- XproUESimulator 移动终端仿真测试工具
- XproIMS 语音核心网仿真测试工具
- XproVideo 用户感知测试工具
- XproTSN 时间敏感网络测试仪表
- XproWanSim 损伤仪
- XproHPC 算力网络测试工具
公司网址:www.dotouch.com.cn